2026年10月30日更新
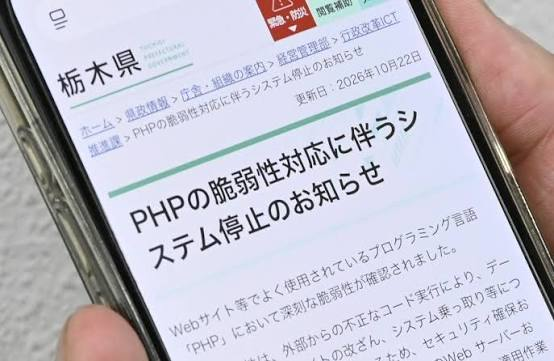
Webサイトの7割を支えるプログラム言語「PHP」に深刻な脆弱性が見つかり、世界が騒然となっています。
世界でも、日本でもサイバー攻撃が頻発し、世界各国政府はその根拠を示さないままに生活インフラへのサイバー攻撃に備えて国民に備蓄を呼びかけていますが、おかしいと思っているのは私だけではないはずです。
それではサイバー攻撃頻発の意図になにが関係しているのかについて検証してみましょう。
▼新時代について知りたい所から読む方はこちら▼
大手SNS企業と言われるビッグテックは闇側の企業です
今回PHPの深刻な脆弱性問題によって起きている企業へのサイバー攻撃は、今までの主要メディアによる洗脳工作によって、ほとんどの人々は裏でロシアとか、中国とか、北朝鮮とか、世界的犯罪組織が関わって行わていると思っているのでしょうが、ほとんど場合は闇側であるCIAやモサドによる偽装工作として、例えば特定の企業・組織を混乱させるために利用されています。
またロシア・中国・北朝鮮等の国単位で行われるサイバー攻撃は、お金目的ではなく諜報活動などの情報戦として行われるので表に出るような結果となれば、それは失敗に終わったことになります。だから今回のサイバー攻撃は国単位の情報戦でもないように思えます。
次に今回の件に限らずサイバー攻撃が頻発するのは、技術的問題よりも提供側の問題があります。それはIT産業を独占している大手SNS企業と言われるBig Tech(ビッグテック)です。これらの企業は闇側であって、自由な言論の場を提供するのではなく、主要メディアと同様に言論をコントロールすることを目的に作られた企業なのです。
Big Tech(ビッグテック)とは、Google、Apple、Meta(旧Facebook)、Amazon、Microsoftといった、世界的に巨大な影響力を持つIT(情報技術)企業の総称です。これら米国企業を中心に、GAFAM(ガーファム)とも呼ばれ、検索、SNS、EC、OS、クラウドなど多岐にわたるデジタルサービスを提供し、私たちの生活や経済に深く浸透しています。
必ず、これらの企業の誕生秘話として美談で語られますが、その実態は、創業者は闇側血筋の者であり、市場原理という正当な競争に勝ち抜いてきたわけではなく、主要メディアに守られ、豊富な資金に恵まれ、IT産業が急成長したために法律の未整備を付いた犯罪行為を繰り返し成長した企業で、その不正によってライバル企業に勝ち抜いて市場を独占してきた存在です。
たとえばOS市場を独占したMicrosoftは、当時コンピュータ業界の大企業であるIBMと32ビットOSであるOS/2の共同開発を行いましたが、その後に共同開発を一方的に放棄してIBMとの共同開発資金やリソースを使って構築した次世代OS(OS/2 NT)のソースコードをそのまま持ち帰り、自社のエンタープライズ向けOSである Windows NT として発売しました。また政治力を使い日本OSのトロンを潰したり、何故か好き勝手に犯罪行為を繰り返し、最終的にOS市場を独占した企業です。
闇側の戦略であったIT企業の独占化による情報統制
闇側は20世紀に入りネット社会が到来することを見込んで、先にその利権や市場を独占する戦力をとっていました。情報を武器にし、彼らの最終目的であるNWO(世界統一政府)の構築に利用しようとしていたのでしょう。
しかしインターネットが発展するに従い、SNS・ホームページ・動画サイトで真実を知る人々の発信が広がり始めたのです。彼らはこの事態に危機感を感じて、取った対策が検閲でした。法的根拠もない利用者規約を使い、彼らのとって都合の悪い情報は全てフェイクニュースとして封じることにしたのです。
特に典型的な例が、「2020年アメリカ大統領選挙における不正を訴える人々」と「コロナパンデミック時に行われた新型コロナワクチン接種に対する反ワクチン運動」を起こした人々が情報発信できないようにするための検閲でした。
またIT企業の独占によって世界のOS市場はWindowsが76%を占めていますが、Windowsには三のドアがあると言われています。ドアとは不正に侵入できるバックドアのことで、一つはMicrosoftのドア、二つめはNSAのドア、三つめが不明とされています。
この話が事実ならば、PHPの脆弱性とか、セキュリティ対策とかに関係なく、それ以前の問題となります。彼らは、そのバックドアを使い自由に政府・企業、あなたのPCに入り込み、そこからいくらでもサイバー攻撃をできる存在と言えるでしょう。
しかし今回のPHPの脆弱性によるサイバー攻撃が全て闇側によるとも思えないのです。目的は分かりませんが、わざわざ表に出して大事にする意味が不明なのです。
今回のサイバー攻撃には二つ見方が考えられる
今回のサイバー攻撃は不思議なことばかりです。特にPHPの脆弱性については、世界のWebサイトの7割を支えているプログラム言語ですから、世界のセキュリティ専門家や組織・会社が常に穴がないか見張っていますし、自動で穴を探すプログラムも常に動いていました。また2024年に一度穴があることは分かっていたので、本来なら更新ファイルが配布され自動更新されているはずです。
なのに今回は更新ファイルが発表された後も、騒動は収まらずに公的機関や大企業のサイトも停止したままです。そして各国政府が、同時期に「緊急事態への備え」について言及していることは、これから何か大きな事件が起きて、私達の生活インフラが機能しなくなるような事態を想定しているとしか思えないのです。
ここで今回のサイバー攻撃の見方を二つに分けて考えてみましょう。それは闇側による攻撃の場合とアライアンス側による闇側への攻撃です。
闇側の攻撃だとしたら、何を目的にしているかを分析しないといけませんが、どれも闇側の最終目標であるNWO(世界統一政府)に向けての超管理社会には繋がりません。逆にサイバー攻撃で生活インフラである「電力、銀行、通信、交通、食料供給、水道、そして緊急対応」に障害が出た場合には、世論は極端なIT社会に危機感を持たれ超管理社会への進歩スピードが遅れることになります。
可能性があるとするのは、11月3日のアメリカ中間選挙を邪魔するか、大規模災害で世界を混乱させてアライアンス側の計画を遅らせるかぐらいしか思いつきません。
それに対してアライアンス側から闇側への攻撃だとすると、考えられることは腐敗した旧体制を強制終了させるシナリオです。
その例として参考になるのが、クラウドストライク社のセキュリティーソフトの不都合により2024年7月19日に世界各地で発生したシステム障害です。この障害はアライアンス側による闇側への攻撃と言われています。クラウドストライク社のサーバーはウクライナにあり、闇側が行う犯罪行為(マネーロンダリング、麻薬売買、人身売買等)を手助けするためのシステムを提供していました。
ウクライナにあったサーバーのデーターは全てアライアンス側の手に渡っていて、これから犯罪捜査の重用な証拠とするために、クラウドストライク社のセキュリティーソフトの不都合によりシステムが止まった企業を識別するための軍事作戦ではなかったのかと言われているからです。
これは日本においては、闇側企業であるソフトバンクとGMOが最初にサイバー攻撃に合っていることからも真実味がわく事例です。
旧システムで世界的なネット停止や銀行口座の取引停止や生活インフラの障害が起きたとしたら、それは破滅ではなく、新システムへの切り替えスイッチとも思えるのではないでしょうか。
まとめ:どちらにしても大規模災害への準えも必要です
旧システムから新システムへの移行が始まっているとすると、「Qの計画」の最終段階ということで心配はいりません。
逆に闇側勢力による反撃だとしたら安易にしていてはいけません。社会の混乱を招くための気象兵器による大規模災害が予想されるからで、各国政府が同時期に「緊急事態への備え」について言及していることからも注意が必要です。各国政府の国民への呼びかけは、以下のとおりです。
①日本: 各家庭に対し、3〜7日分の緊急物資を備蓄するよう全国的な呼びかけを準備中。11月2日には、新たに「国家防災庁」が発足する予定。
②イギリス: 各家庭に対し、72時間分の緊急物資を備蓄するよう推奨。また、国防当局者は、軍事的脅威、サイバー攻撃、重要インフラの脆弱性について警告を発している。
③オーストラリア: 全国規模の新たな緊急警報システムおよび災害時通信インフラを導入。
④韓国: 10月19日から30日にかけて、236の機関が参加する全国的な災害対応訓練を実施中。
⑤ニュージーランド: 10月21日、地震および津波に対する国家規模の備え訓練を実施。
⑥欧州連合(EU): 10月19日から11月20日にかけて、複雑なハイブリッド危機に対する多国間対応を検証する演習「インテグレーテッド・リゾルブ2026(Integrated Resolve 2026)」を実施中。
⑦北欧・東欧諸国: 民間防衛用シェルター、緊急備蓄、避難体制、およびバックアップ・インフラの拡充を進めている。
ここまでくると世界的な大規模災害が起きる可能性も否定できません。だから私達は、いつ災害が起きても対応できるように最低限の準備を怠ってはいけません。
コメント